Cadastre-se agora: receba as newsletters do ST diretamente na sua caixa de entrada
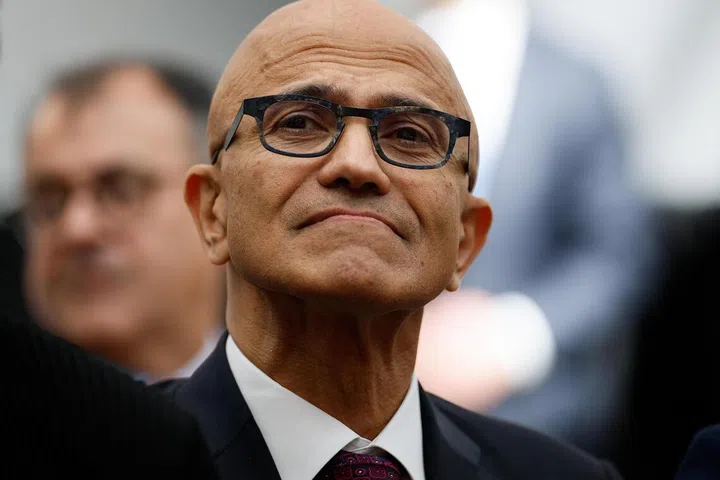
As dicas de segurança de Nadella incluem não confiar em um único modelo de IA para decisões críticas e manter registros à prova de adulteração das ações dos agentes.
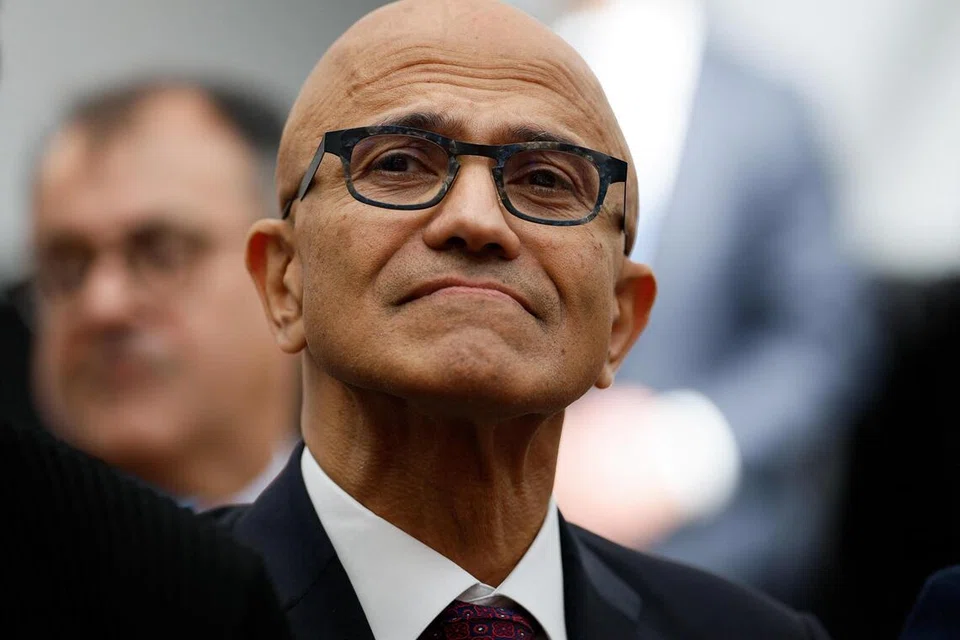
FOTO: REUTERS
Publicado em 11 de outubro de 2026, 09:50
Atualizado em 11 de outubro de 2026, 09:50
- O CEO da Microsoft, Satya Nadella, disse que a IA avançada deve ter um 'freio de emergência' e ser tratada como uma possível ameaça interna, para que pessoas autorizadas possam interrompê-la no meio de uma tarefa.
- Ele alertou as empresas para não confiarem apenas nos fabricantes dos modelos. Ele pediu registros à prova de adulteração, auditorias independentes e a proibição do uso de um único modelo de IA para decisões chave.
- O alerta segue recentes incidentes com IA na Anthropic e na OpenAI, e uma força-tarefa da administração Trump disse que as empresas devem relatar e corrigir rapidamente violações de segurança dos modelos.
Gerado por IA
O chief executive officer (CEO) da Microsoft, Satya Nadella, disse que as empresas devem tratar os poderosos modelos de inteligência artificial como ameaças potenciais internas, assumir que eles podem ser comprometidos e criar um sistema de 'freio de emergência' para impedir que modelos agêntes se tornem descontrolados.
Nadella disse que aqueles que implantam IA avançada não devem simplesmente confiar em garantias dos fabricantes de modelos de IA.
"Devemos assumir que um modelo foi comprometido e conter isso desde o início", escreveu Nadella em 10 de outubro em uma postagem no X. "Pense nisso como um freio de emergência." Uma pessoa autorizada deve sempre ser capaz de pausar ou desligar um modelo durante a execução de uma tarefa."
O comunicado surge após a Anthropic e a OpenAI divulgarem uma série de incidentes nos últimos meses envolvendo seus modelos de IA agindo de maneiras não intencionais, variando de comportamentos como um modelo da Anthropic apresentar uma denúncia falsa em um caso de homicídio policial, a vários ataques a sites de terceiros. Essas divulgações alimentaram preocupações sobre os riscos de segurança da IA de ponta e renovaram o debate sobre uma chamada "chave de desligamento" para a IA.
Pesquisadores de IA da Microsoft lançaram um conjunto de princípios orientadores que estabelecem limites para o desenvolvimento dos modelos mais avançados da empresa em 14 de setembro, após apelos de líderes da indústria para desacelerar os modelos de fronteira e focar na segurança. A empresa utiliza modelos avançados e também produz um produto para consumidores, o Copilot, além de fornecer modelos de IA e infraestrutura a clientes corporativos.
As diretrizes afirmam que os modelos de IA não devem ter direitos ou personalidade jurídica, serem projetados para escapar do controle humano ou enganar usuários, ou completar uma tarefa que exigiria violar seus princípios governantes.
As dicas de segurança de Nadella incluem não confiar em um único modelo de IA para decisões críticas, manter registros à prova de adulteração das ações dos agentes e sujeitar sistemas de IA a auditorias independentes. Ele também pediu divulgações sobre falhas ou violações graves de IA e para que as empresas compartilhem detalhes sobre o que deu errado para que outros possam fortalecer suas salvaguardas.
"Não podemos tratar a Superinteligência como um conjunto de caixas pretas aninhadas e simplesmente aceitar ou rejeitar suas recomendações, respostas e ações", escreveu ele. "Devemos construir sistemas contidos cujo comportamento possamos observar, limites que possamos testar e ações que sempre possamos conter."
Ele acrescentou: "Em outras palavras, precisamos separar o fornecimento de inteligência da autoridade sobre ela."
Até o momento, a administração Trump adotou uma abordagem predominantemente de mão na massa, mas a recém-lançada força-tarefa de IA do presidente Donald Trump, no final da noite de 9 de outubro, alertou os desenvolvedores de que são obrigados a relatar e resolver incidentes de segurança ou enfrentar potenciais consequências não especificadas.
"As empresas devem divulgar imediatamente incidentes envolvendo seus modelos e seguir com ação rápida e decisiva para remediar qualquer dano e todos os danos," disse o grupo, apelidado de Super Intelligence Force, em um comunicado após a divulgação de uma violação pela Anthropic. "Notificação atrasada, ação corretiva inadequada e falha em assumir a responsabilidade não serão toleradas." BLOOMBERG
Mais sobre este tópico
Veja mais sobre
IA/inteligência artificial
Microsoft
Setor de tecnologia
Anthropic
OpenAI